Conformité NIS2, ISO 27001 et DORA : de la norme à l'exécution.

Egerie transforme vos obligations réglementaires en un programme de conformité clair, priorisé et prouvable, sans surcharger vos équipes. Vous n'interprétez plus le texte : le travail arrive écrit, avec son résultat attendu et la pièce à produire. Et Jerry, déjà disponible sur ce module, distribue, relance et prépare vos rapports.

Interface de la plateforme Egerie
10+
Normes préconfigurées prêt à l’emploi
1000+
Exigences modélisées dans la bibliothèque
900+
Tâches opérationnelles prêtes à l’emploi
500+
Organisations font confiance à Egerie
EGERIE CONTENT

Une exigence dit ce qui est dû. Nous avons écrit le reste.

Pour chaque exigence de chaque référentiel couvert, nos équipes ont écrit la mesure qui la couvre, la tâche à mener et la preuve attendue.

Norme → Exigence → Mesure → Tâche → Preuve

Le texte de la norme, jamais réécrit, descend jusqu'à la pièce à produire.

Une mesure compte pour plusieurs normes

Tenue pour NIS2, elle compte aussi pour ISO 27001 et DORA.

Jerry s'appuie sur ce contenu

Pour rattacher vos documents, distribuer les tâches et préparer vos rapports.

01. Clair
02. Priorisé
03. Prouvable
04. Sans surcharge

Un logiciel de conformité qui ferme les écarts, pas qui les constate

Clair, priorisé, prouvable, sans surcharge : quatre mots, et quatre moments du travail. Voici ce qui se passe à chacun.

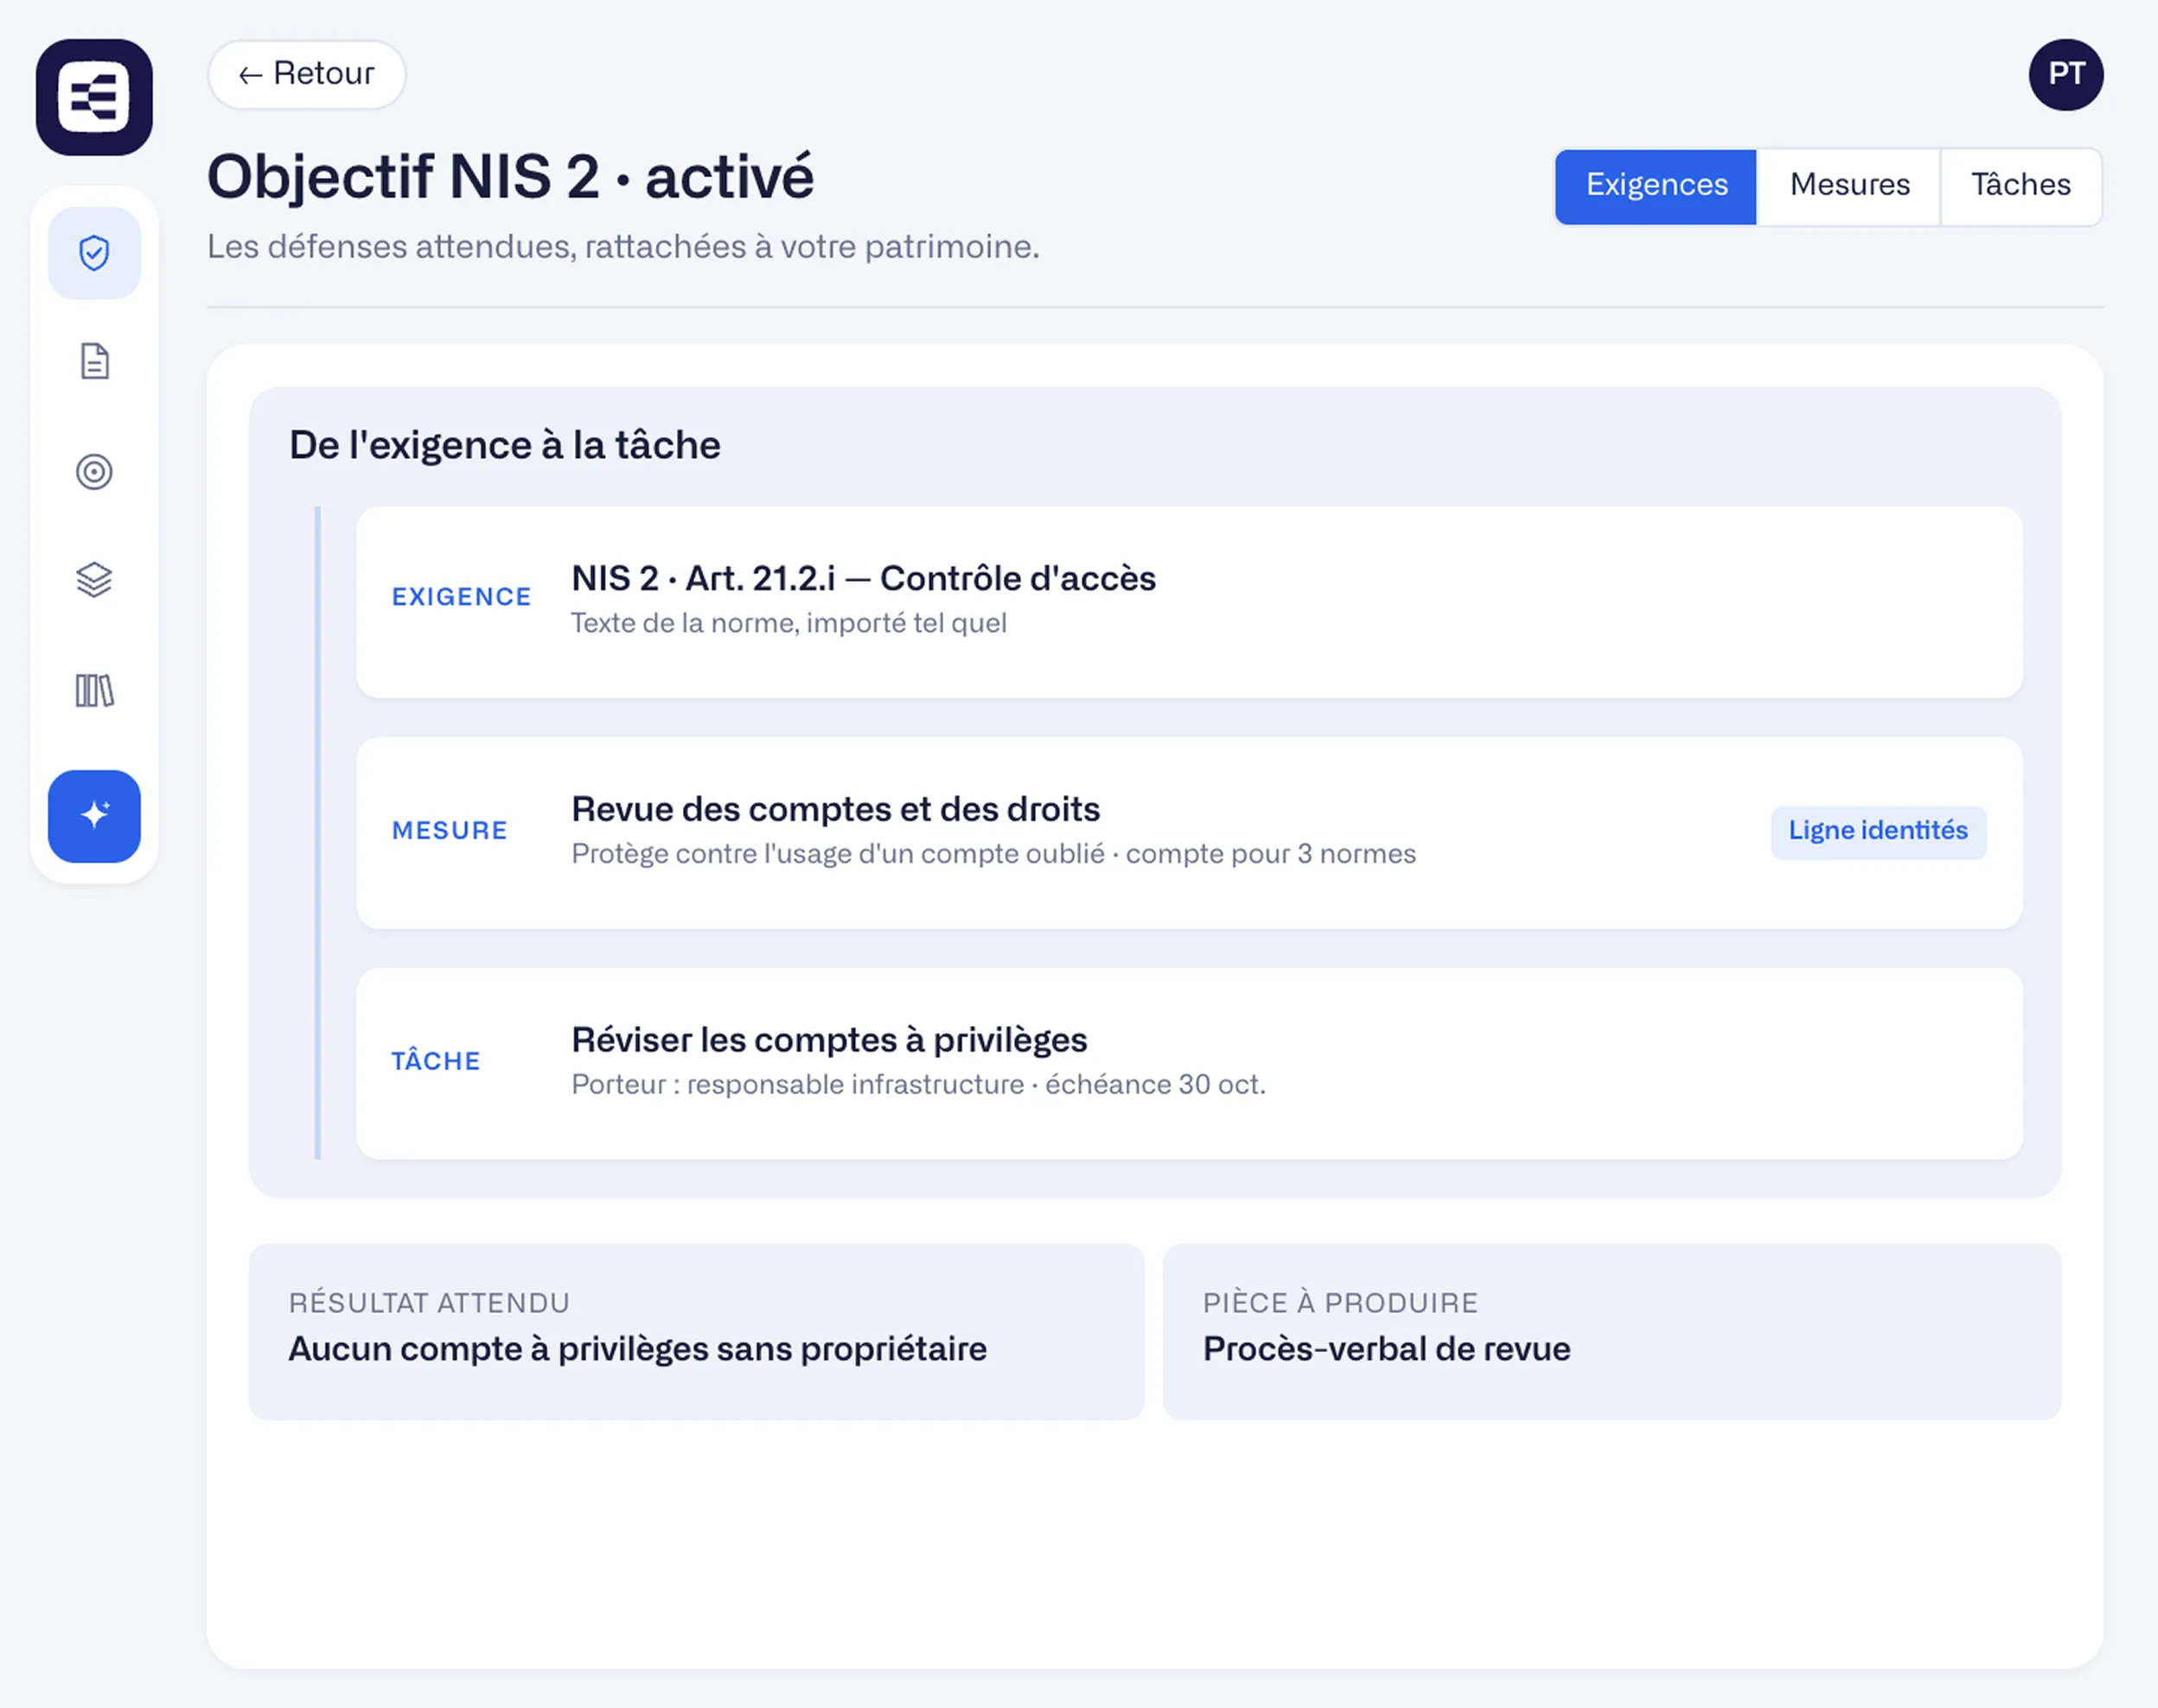
Clair : activez le référentiel, le travail arrive écrit.
Vous activez NIS2, ISO 27001 ou DORA. Les défenses attendues arrivent rattachées à votre patrimoine, avec leur raison d'être.
Le périmètre se règle par référentiel et par organisation
Chaque tâche : un résultat attendu, une pièce à produire
Votre responsable infrastructure sait quoi faire sans ouvrir la norme
Activation d'un référentiel (NIS2, ISO 27001, DORA) et exigences générées dans Egerie
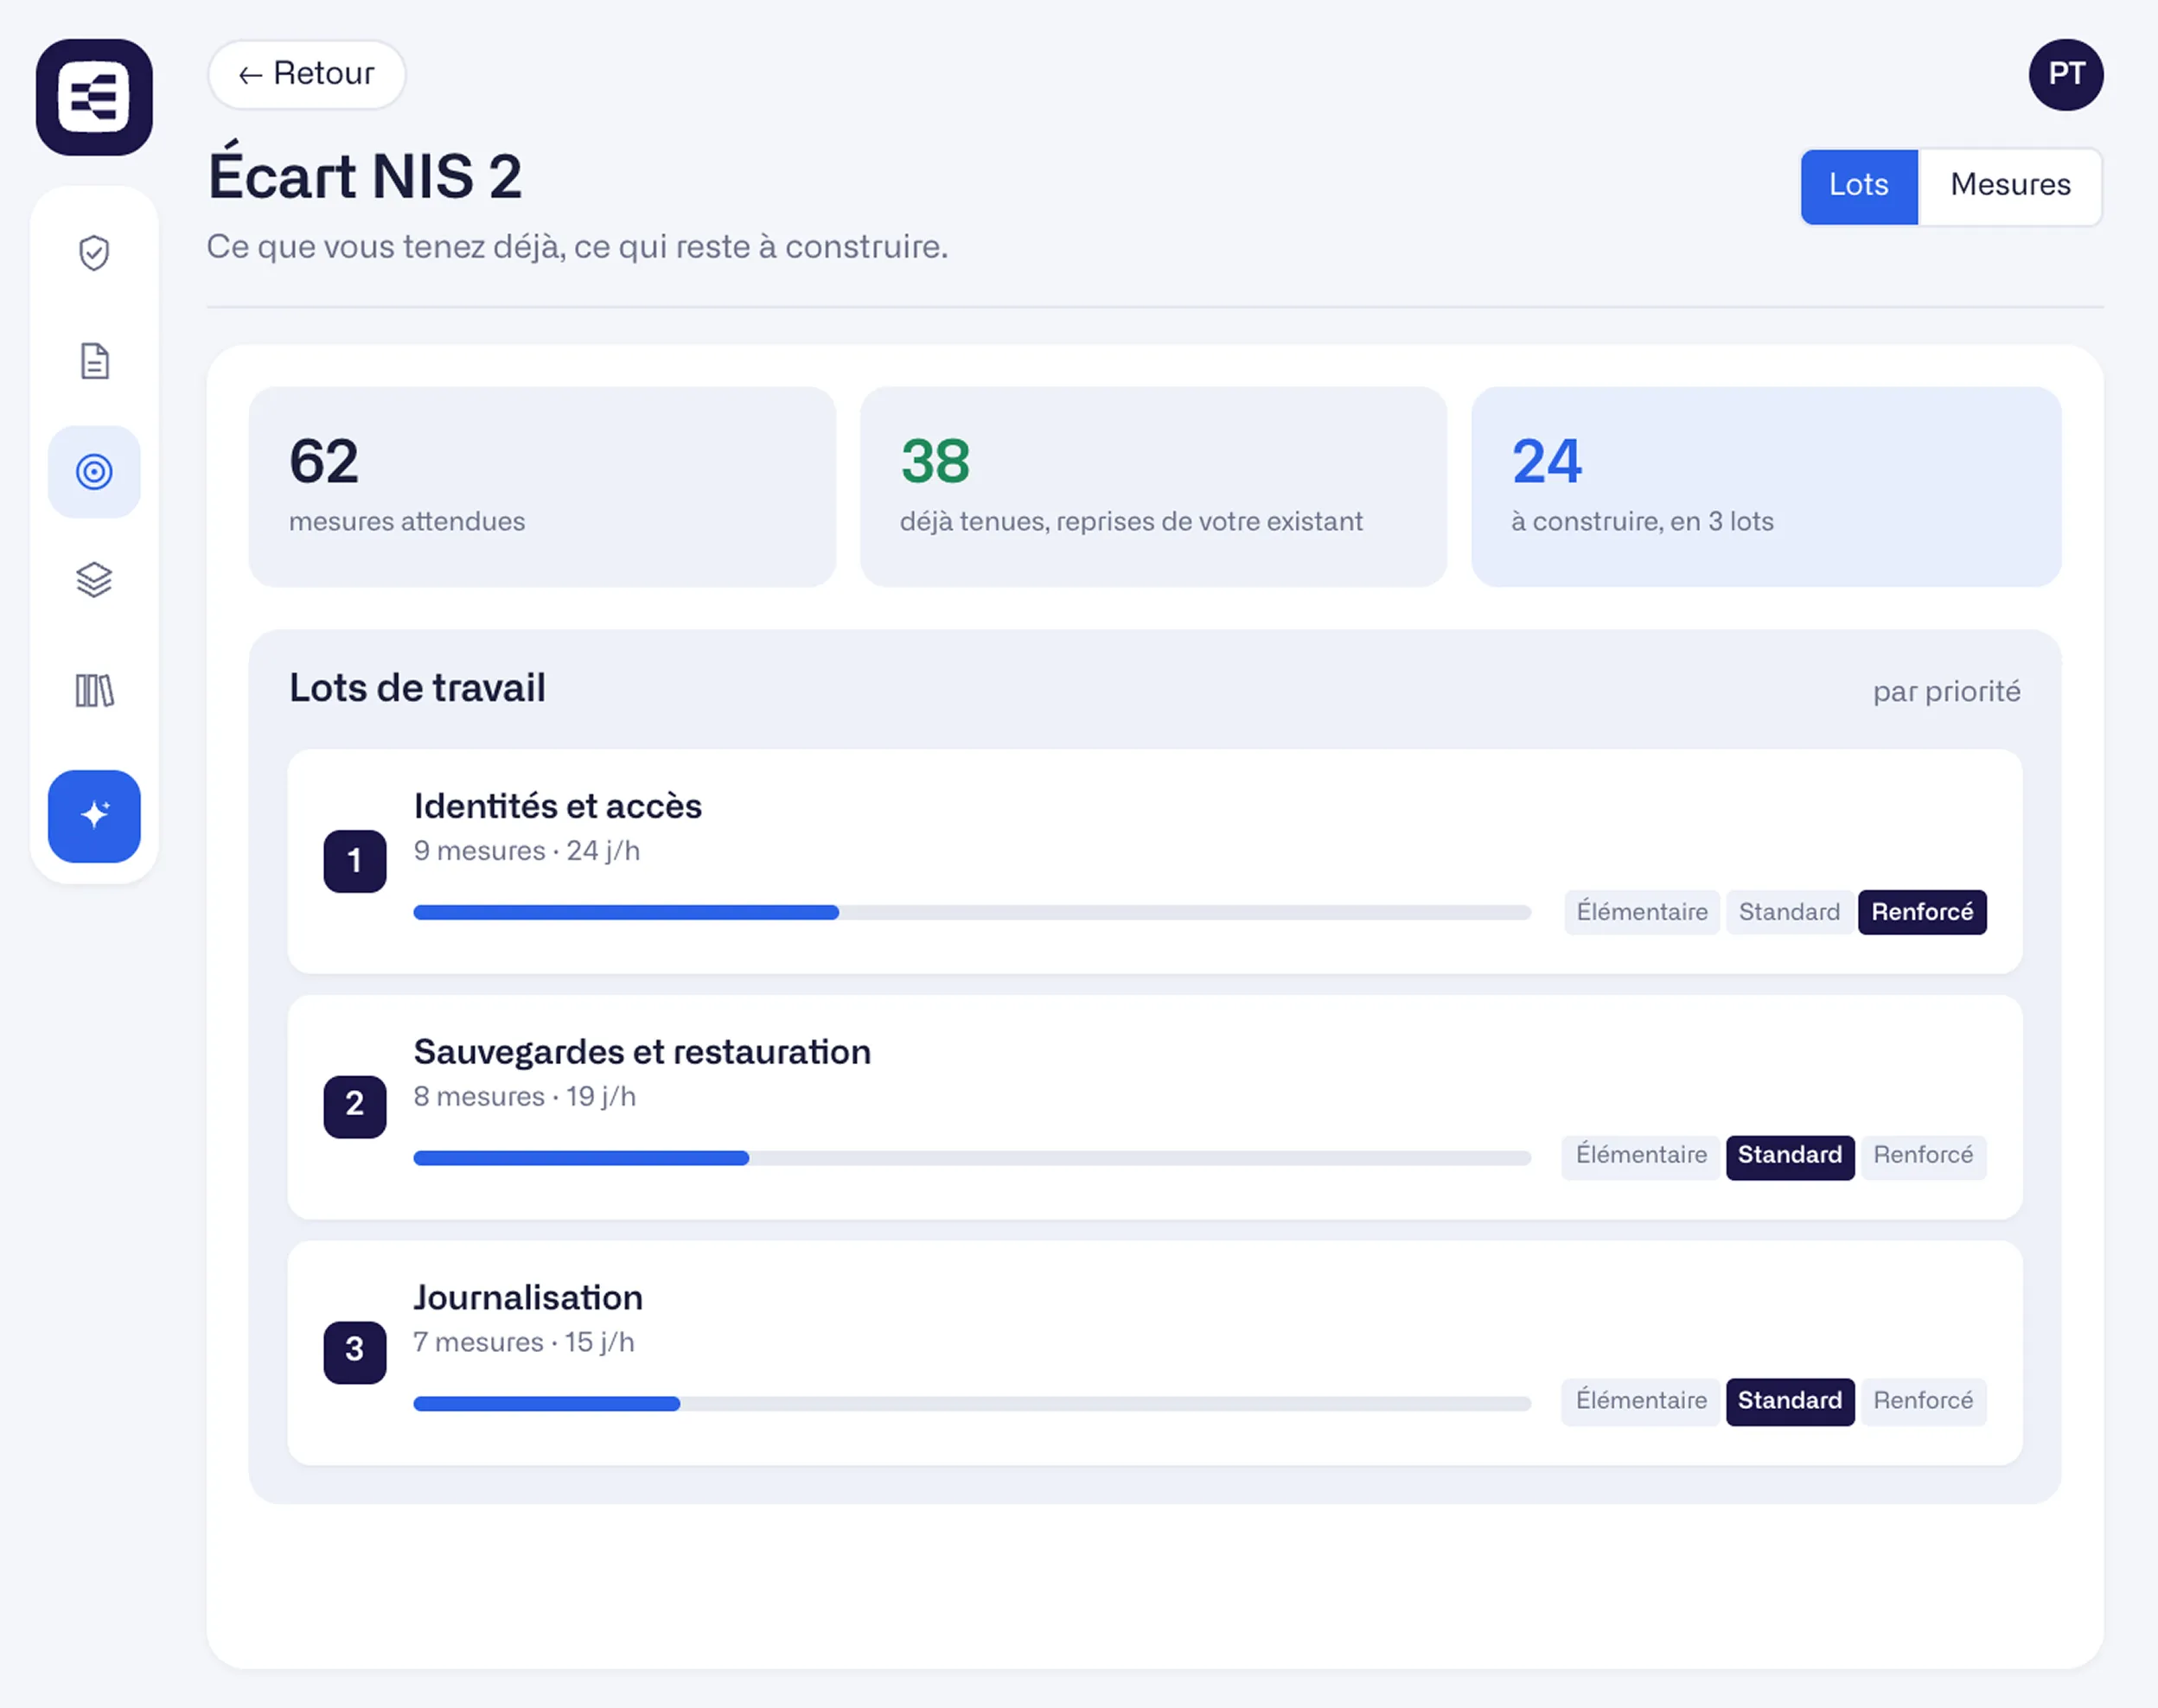
Priorisé : l'écart devient des lots de travail, dans le bon ordre.
Entre ce que la norme vous doit et ce que vous tenez déjà, Egerie nomme l'écart et le découpe en lots ordonnés par priorité.
Votre existant compte dès le premier jour
Des lots par priorité, avec leur charge
Le niveau de confiance visé se choisit défense par défense
Écarts de conformité transformés en lots de travail priorisés dans Egerie
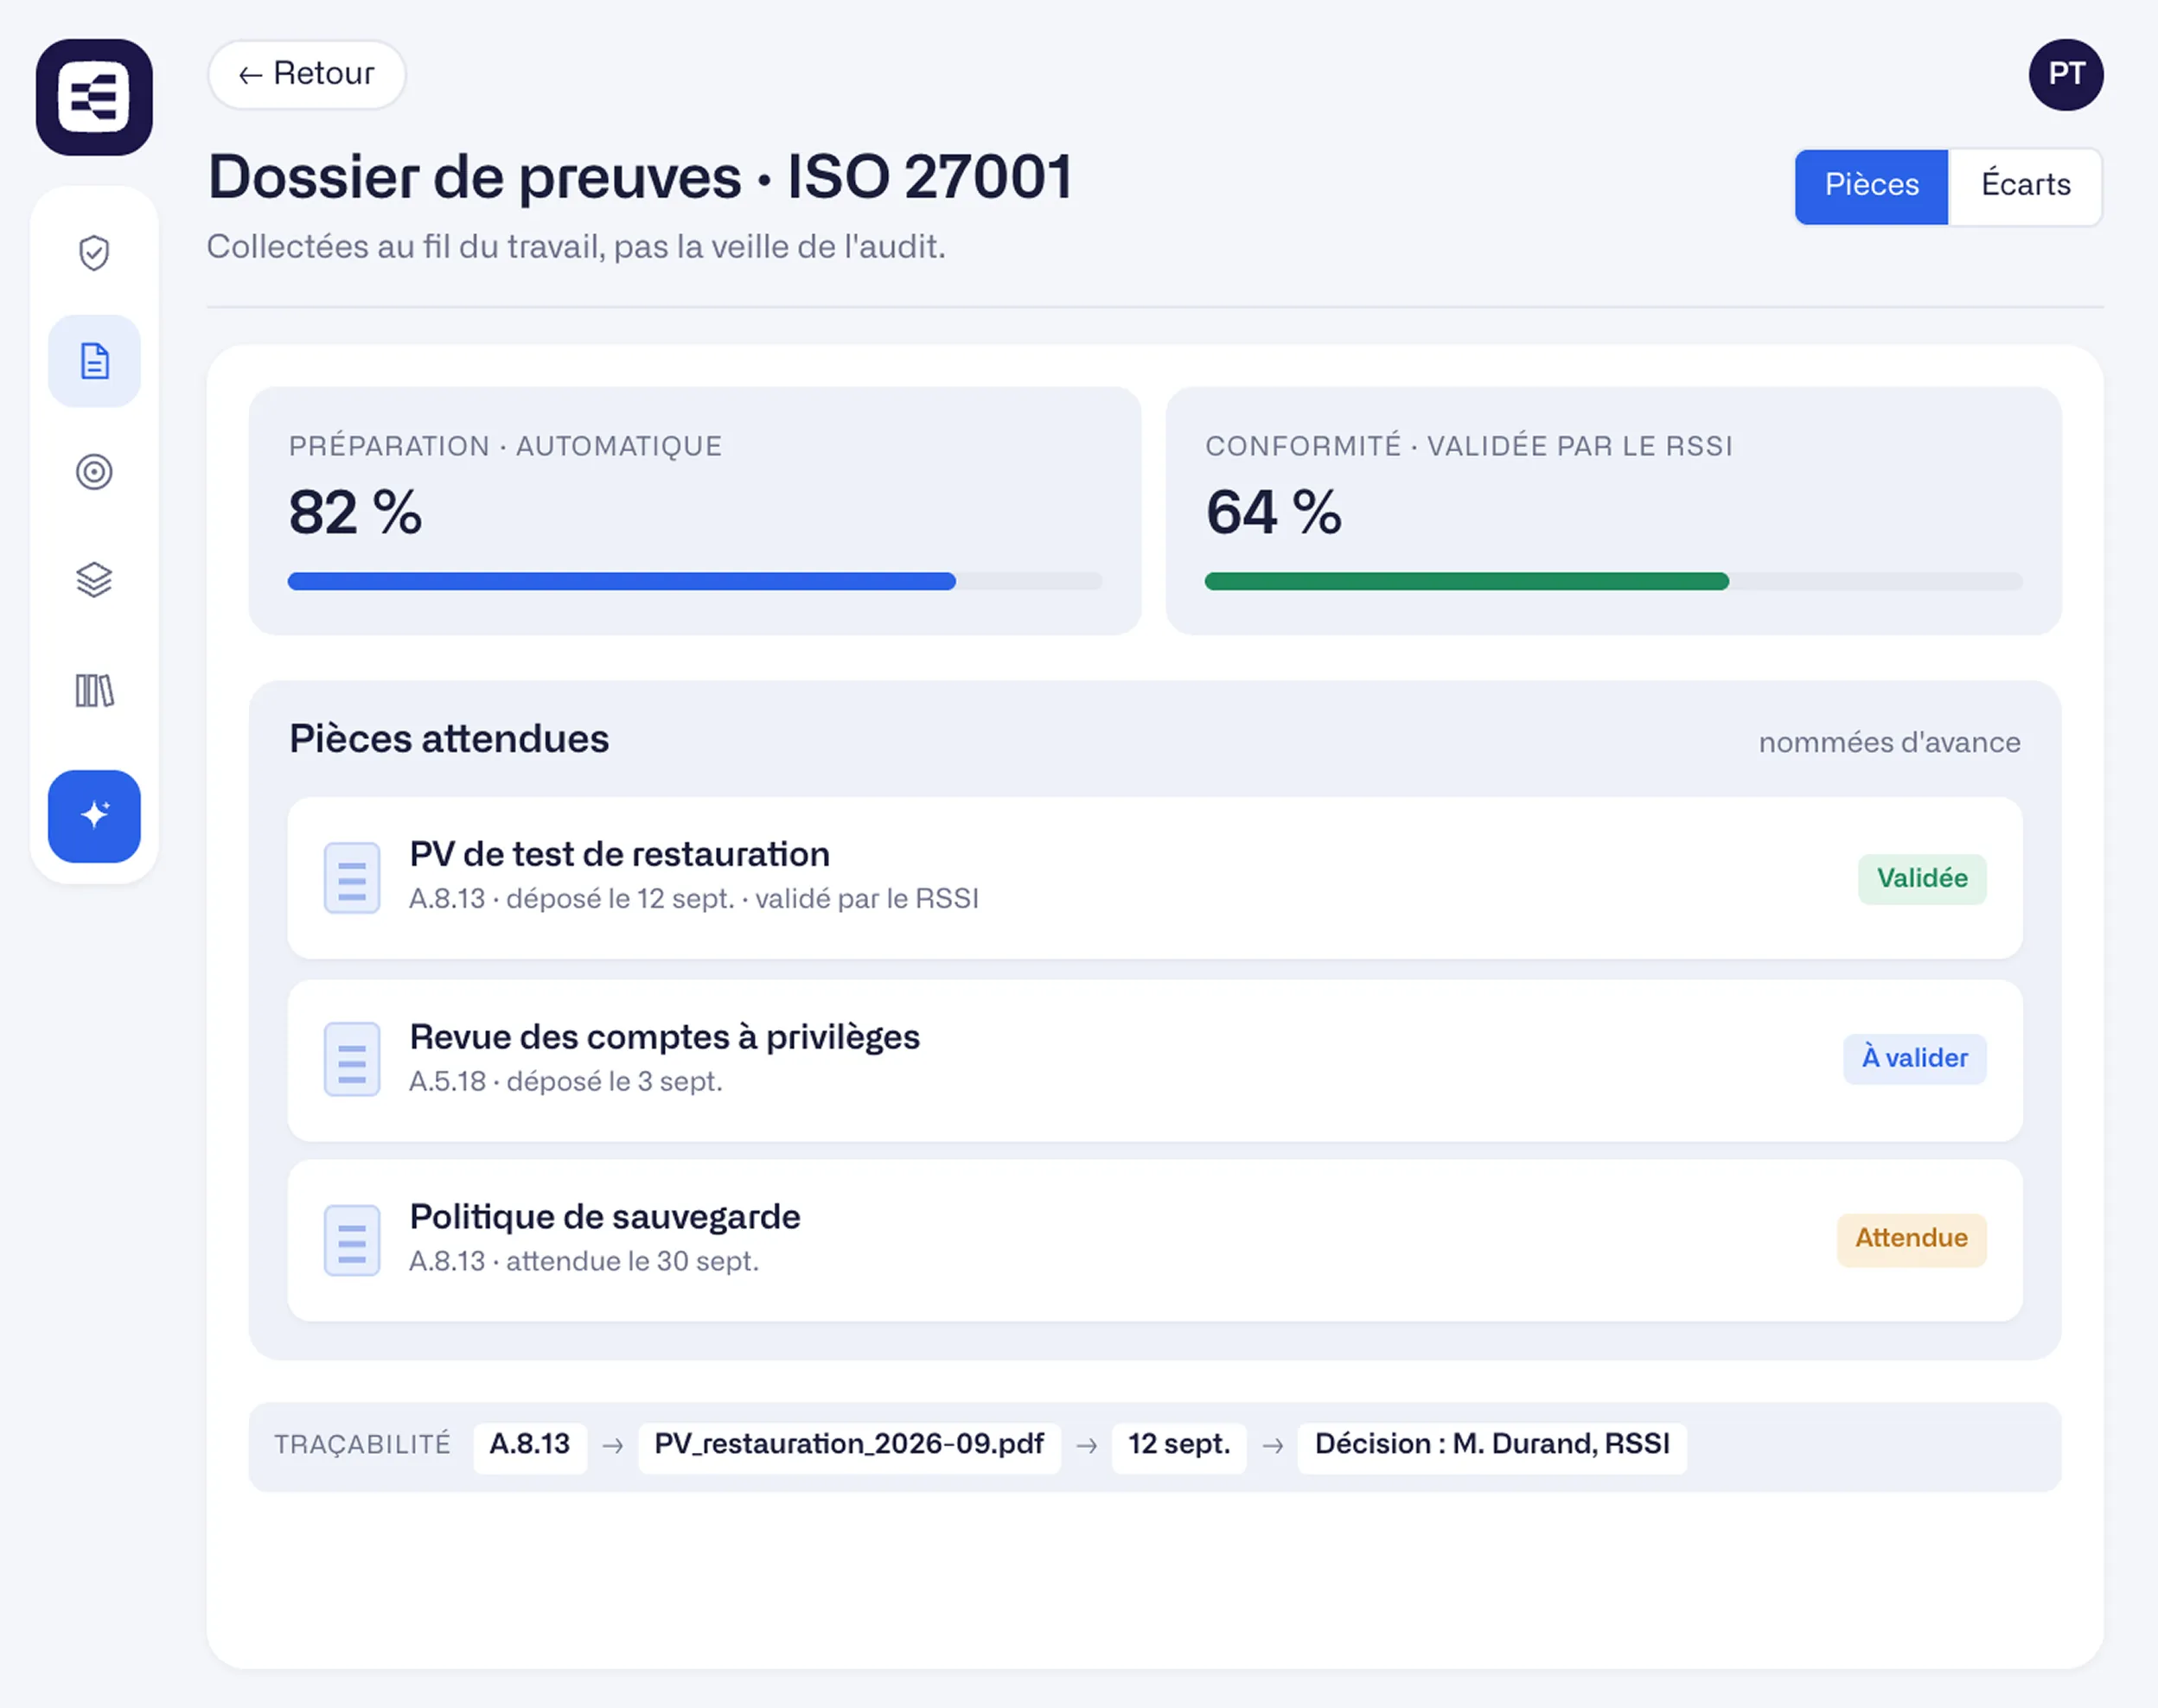
Prouvable : au fil du travail, pas la veille de l'audit.
Chaque tâche sait quelle pièce elle doit produire. Le jour de l'audit, plus rien à reconstituer.
La pièce attendue est nommée d'avance
Deux scores : préparation automatique, conformité validée par le RSSI
Chaque conclusion remonte à la ligne de la norme, au document et à la décision
Preuves de conformité collectées au fil des tâches dans Egerie
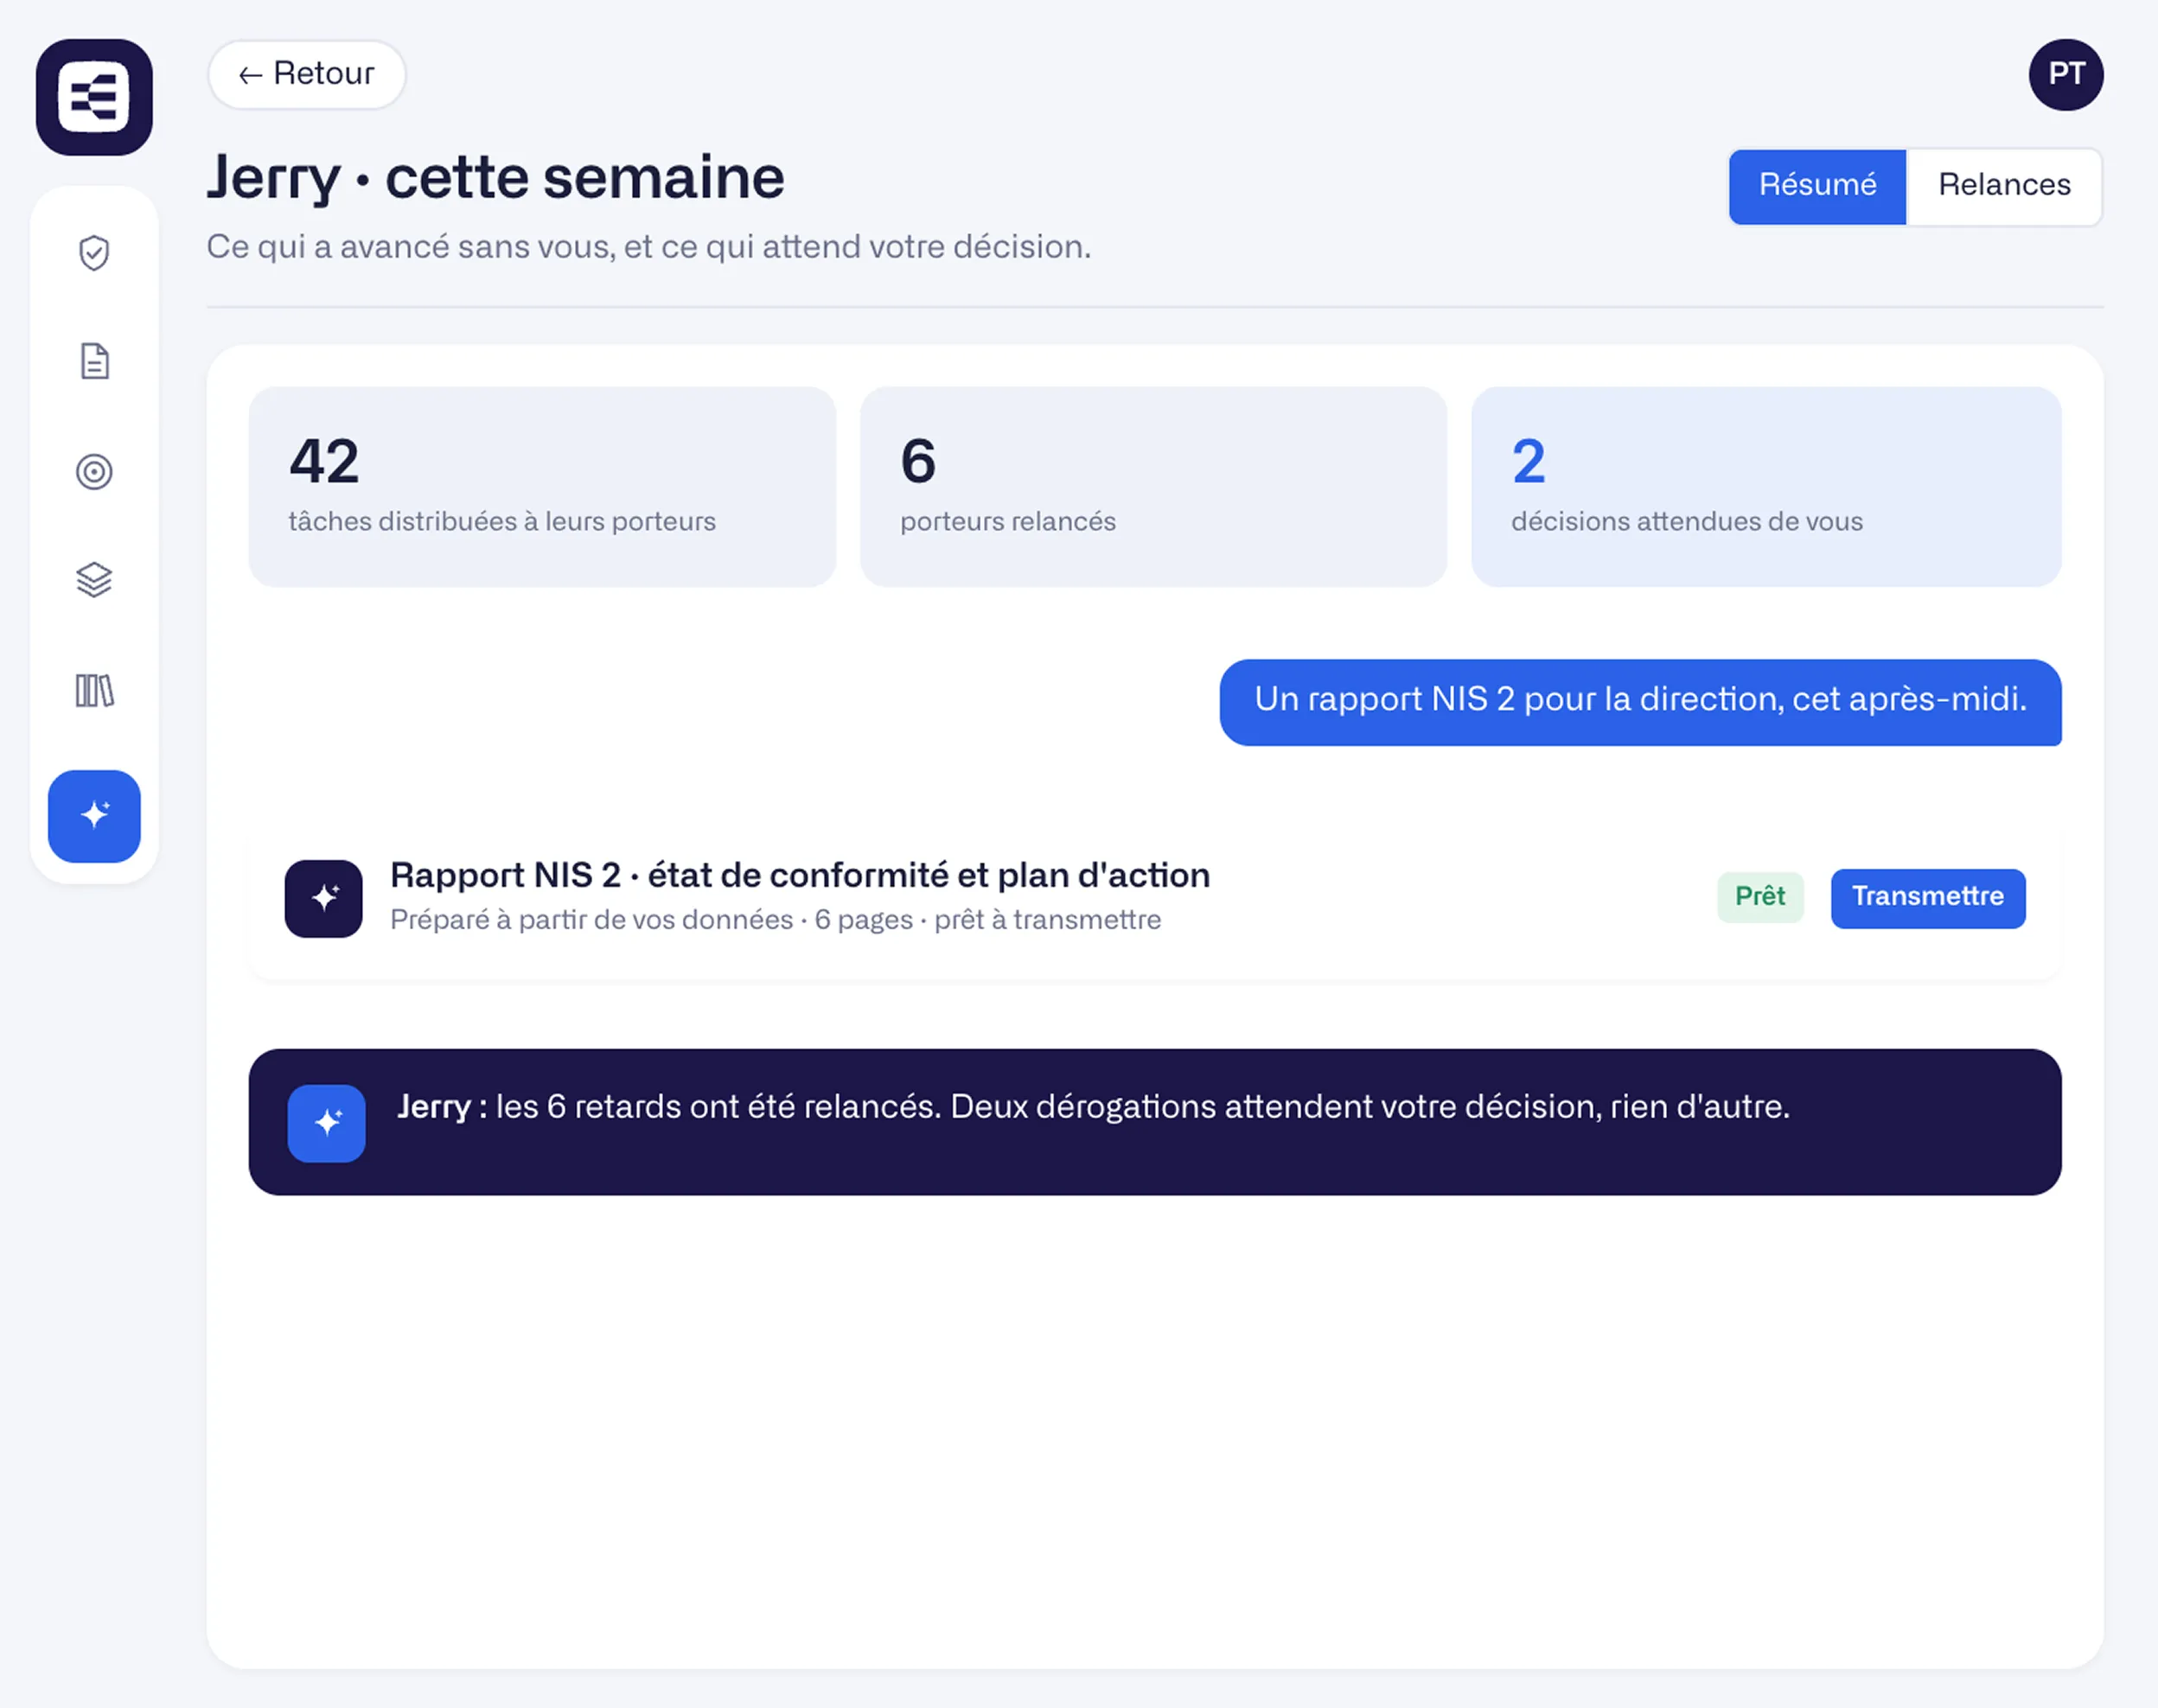
Sans surcharge : Jerry distribue, relance et rend compte.
Les tâches partent chez leurs porteurs. Jerry relance et ne vous remonte que ce qui attend votre décision.
Une tâche, un porteur, une échéance
La file de validation ne contient que vos décisions
Un rapport pour la direction se demande en une phrase
Jerry, l'assistant Egerie, distribue et relance les tâches de conformité
Activation d'un référentiel (NIS2, ISO 27001, DORA) et exigences générées dans EgerieÉcarts de conformité transformés en lots de travail priorisés dans EgeriePreuves de conformité collectées au fil des tâches dans EgerieJerry, l'assistant Egerie, distribue et relance les tâches de conformité
JERRY, DÉJÀ DISPONIBLE

Un expert cyber qui travaille dans votre  programme de conformité. Tous les jours.

Lire une norme, en déduire les mesures, les prioriser et vérifier qu'elles tiennent : ce savoir-faire est rare, et vos experts vous l'apportent le temps d'une mission. Jerry le prolonge entre deux missions, sur vos propres données.

Un seul interlocuteur
Vous lui parlez en langage courant : « Où en est NIS2 ? », « Prépare l'audit ISO 27001 », « Un rapport pour la direction cet après-midi ». Il répond avec vos chiffres et propose une action.
Reprise de l'existant
Un rapport d'audit, un procès-verbal de revue, une politique : déposez-les. Jerry en extrait ce qui compte déjà comme défense en place et le rattache à la ligne de la norme. Vous confirmez.
Rien ne se décide sans vous
Objectif, niveau de confiance visé, acceptation d'un écart, validation d'une preuve : ces décisions portent votre nom. Chaque conclusion remonte à sa source.
TÉMOIGNAGES

Nos clients en parlent

Chaque entreprise a ses défis. Découvrez comment nos solutions ont aidé nos clients à les surmonter et à renforcer leur cybersécurité.

Découvrir les cas d'usage
MGEN, acteur majeur de la protection sociale, a transformé sa gestion du risque cyber en intégrant Egerie comme outil central de pilotage GRC. Exit les fichiers Excel complexes et rigides : place à une approche fluide, continue et valorisante pour l’équipe comme pour les auditeurs, notamment dans le cadre de la certification ISO27001.
Florian Bourdon
Antoine Duchateau
Founder and CEO @Enteprise
Quand Excel ne suffit plus : comment MGEN a professionnalisé sa gestion du risque cyber
0 Excel depuis début 2024 : gestion 100% sur Egerie
+ de 10 utilisateurs potentiels côté GRC à terme
1 seul outil pour tout centraliser
Audit de la certification ISO 27001 2024 : point fort reconnu par l’auditeur
Découvrir le cas d’usage
Acteur bancaire de référence en France, La Banque Postale accompagne les particuliers, les entreprises et le secteur public avec un fort engagement en matière de sécurité et de conformité. Elle a transformé sa méthodologie d’analyse des risques pour gagner en efficacité, en transparence et en culture du risque.
François Sopin
Antoine Duchateau
Founder and CEO @Enteprise
La Banque Postale : industrialiser la gestion du risque cyber à grande échelle
+500 analyses de risques réalisées / an
+4 996 biens supports et +5 702 mesures de sécurité
1 769 scénarios de risques modélisés
Découvrir le cas d’usage
Pour accompagner sa croissance et la complexité de sa supply chain, Decathlon a structuré une gouvernance cyber intégrée, basée sur l’analyse de risque, avec Egerie comme socle technologique.
Gaëtan Damman
Antoine Duchateau
Founder and CEO @Enteprise
Decathlon : Structurer une approche cybersécurité unifiée et pilotée par les risques
+500 analyses de risques réalisées / an
+4 996 biens supports et +5 702 mesures de sécurité
1 769 scénarios de risques modélisés
Découvrir le cas d’usage
Transformer l’ISO 27001 en opportunité stratégique : le témoignage des Hospices Civils de Lyon
Béatrice Berard
Antoine Duchateau
Founder and CEO @Enteprise
Transformer l’ISO 27001 en opportunité stratégique : le témoignage des Hospices Civils de Lyon
Certification ISO 27001 obtenue sur le périmètre pilote puis périmètre étendu
4 utilisateurs de la plateforme
+40 analyses de risques réalisées et centralisées
1 analyse de risque au service de plusieurs référentiels (HDS, ISO27001, etc)
Découvrir le cas d’usage
LEADER DU MARCHÉ

Reconnu leader par les analystes

Logo EBIQS Risk Manager avec un cercle autour du texte.
Logo Gartner Peer Insights.
Logo Gartner Cool Vendor 2023 avec texte stylisé en bleu foncé.
Logo de Gartner
Votre prochaine échéance réglementaire,
vue depuis vos défenses

Dites-nous quel référentiel vous occupe. En 30 minutes, nous montrons ce qu'il exige,
ce que vous tenez probablement déjà, et ce qu'il resterait à faire.

Demander une démo